Appearance
Tenant Admin 가이드
Tenant Admin은 현재 접속한 테넌트의 사용자와 허용된 시스템 설정을 관리합니다. 플랫폼 전체를 운영하는 Admin과 달리 다른 테넌트, 역할·권한 정의, AI 할당량과 알림 운영 기능에는 접근할 수 없습니다.
시작하기
- Tenant Admin 역할이 부여된 계정으로 로그인합니다.
- 사이드바의 사용자 > 사용자 목록에서 사용자 관리 화면으로 이동합니다.
- 사이드바의 설정 > 시스템 설정에서 테넌트 설정 화면으로 이동합니다.
현재 역할 기준
관리 권한은 로그인 토큰에 남은 과거 역할이 아니라 서버에 저장된 현재 활성 역할을 기준으로 판정합니다. 역할이 변경되면 열린 화면을 새로고침하세요.
사용자 관리
사용자 목록 확인
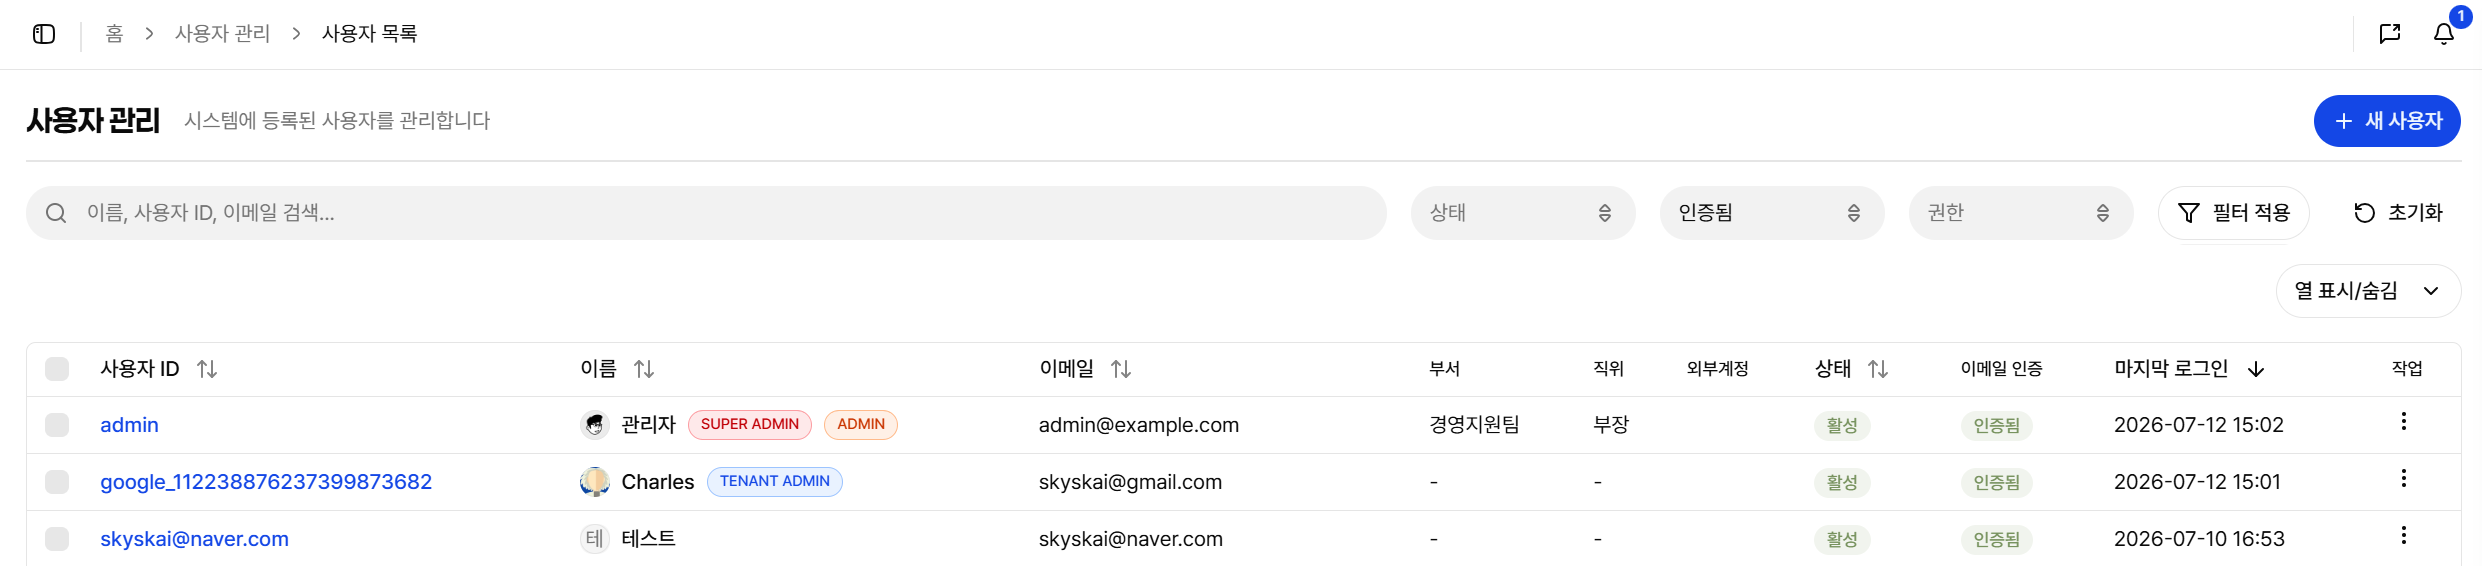
사용자 > 사용자 목록에서 현재 테넌트에 등록된 사용자를 확인합니다.
- 이름, 이메일, 부서와 직위를 확인할 수 있습니다.
- 계정 활성 상태와 이메일 인증 상태를 확인할 수 있습니다.
- SUPER ADMIN, SYSTEM ADMIN, ADMIN, TENANT ADMIN은 이름 옆 배지로 구분됩니다.
- 담당자 지정 등 사용자 검색에만 사용하는 계정은 이름 옆에 검색용 사용자 배지로 표시됩니다. 배지에 마우스를 올리거나 키보드로 초점을 맞추면 로그인할 수 없는 계정이라는 안내가 표시됩니다.
- 검색과 상태·이메일 인증·사용자 구분·역할 필터로 대상을 좁힐 수 있습니다. 사용자 구분에서 검색용 사용자를 선택하면 담당자 지정 등에만 사용하는 사용자만 확인할 수 있습니다.
필터는 문서 목록과 같은 형태로 표시됩니다. 검색어는 이름·사용자 ID·이메일의 중간에 있어도 찾으며 별표를 입력할 필요가 없습니다. 조건을 선택한 뒤 필터 적용을 누르거나 검색창에서 Enter를 누릅니다. 초기화를 누르면 적용한 조건과 입력 중인 검색어가 모두 지워지고 선택 항목은 전체로 돌아갑니다. 목록도 첫 페이지부터 다시 조회합니다. 모바일에서는 검색창 옆 필터 버튼으로 상세 조건을 엽니다.
화면 상단의 사용자·좌석 현황을 누르면 보유·사용·잔여 좌석과 일반 사용자·읽기 전용 사용자의 인원 및 환산 좌석을 확인할 수 있습니다. 남은 좌석으로 일반 사용자 또는 읽기 전용 사용자만 추가한다고 가정한 최대 인원도 함께 표시됩니다. 일반 사용자 목록 보기 또는 읽기 전용 사용자 목록 보기를 누르면 팝업을 닫고 해당 활성 사용자만 필터링하므로 역할 변경이나 비활성화 대상을 바로 검토할 수 있습니다. 일반·기능 역할과 읽기 전용 사용자를 함께 가진 사용자는 일반 사용자로 계산합니다. 이미 전체 좌석을 초과한 경우에는 읽기 전용 사용자 묶음에 빈자리가 있어도 추가 가능 인원이 0명으로 표시됩니다. 검색용 사용자, AI 봇, 슈퍼 관리자, 비활성 계정은 좌석에 포함되지 않는 보조 집계로 구분됩니다.
사용자 생성
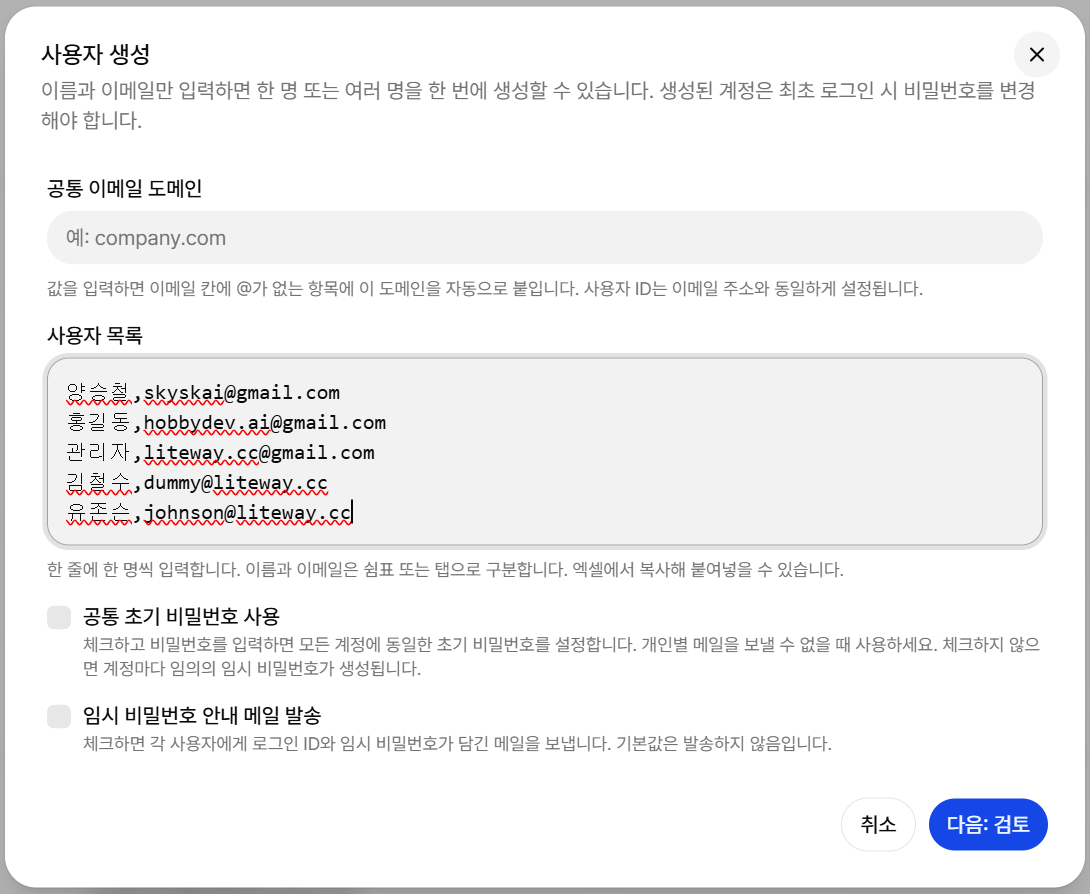
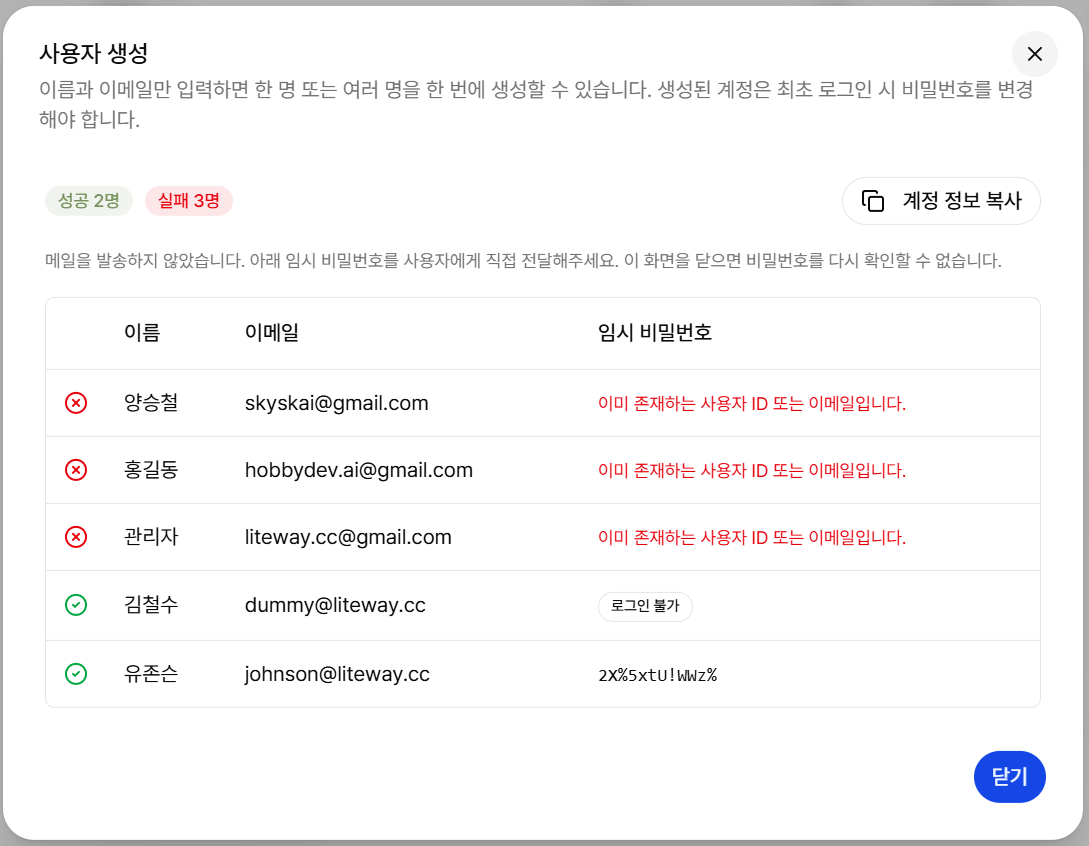
사용자 생성은 한 명이든 여러 명이든 동일한 화면에서 처리하며, 입력 → 검토 → 결과 3단계로 진행됩니다. 이름과 이메일만 입력하면 한 번에 여러 계정을 만들 수 있습니다.
- 사용자 목록 상단의 새 사용자를 클릭합니다.
- 여러 사용자에게 같은 이메일 도메인을 쓴다면 공통 이메일 도메인에
company.com처럼 입력합니다. 이 경우 목록에서 이메일 칸에@가 없는 항목에는 이 도메인이 자동으로 붙습니다. - 사용자 목록에 한 줄에 한 명씩
이름, 이메일형식으로 입력합니다. 이름과 이메일은 쉼표 또는 탭으로 구분하며, 엑셀에서 복사해 붙여넣을 수 있습니다. - 모든 계정에 같은 초기 비밀번호를 쓰려면 공통 초기 비밀번호 사용을 체크하고 8자 이상 비밀번호를 입력합니다. 개인별 메일을 보낼 수 없을 때 편리합니다. 체크하지 않으면 계정마다 임의의 임시 비밀번호가 생성됩니다.
- 각 사용자에게 로그인 ID와 임시 비밀번호를 메일로 보내려면 임시 비밀번호 안내 메일 발송을 체크합니다. 기본값은 발송하지 않음입니다.
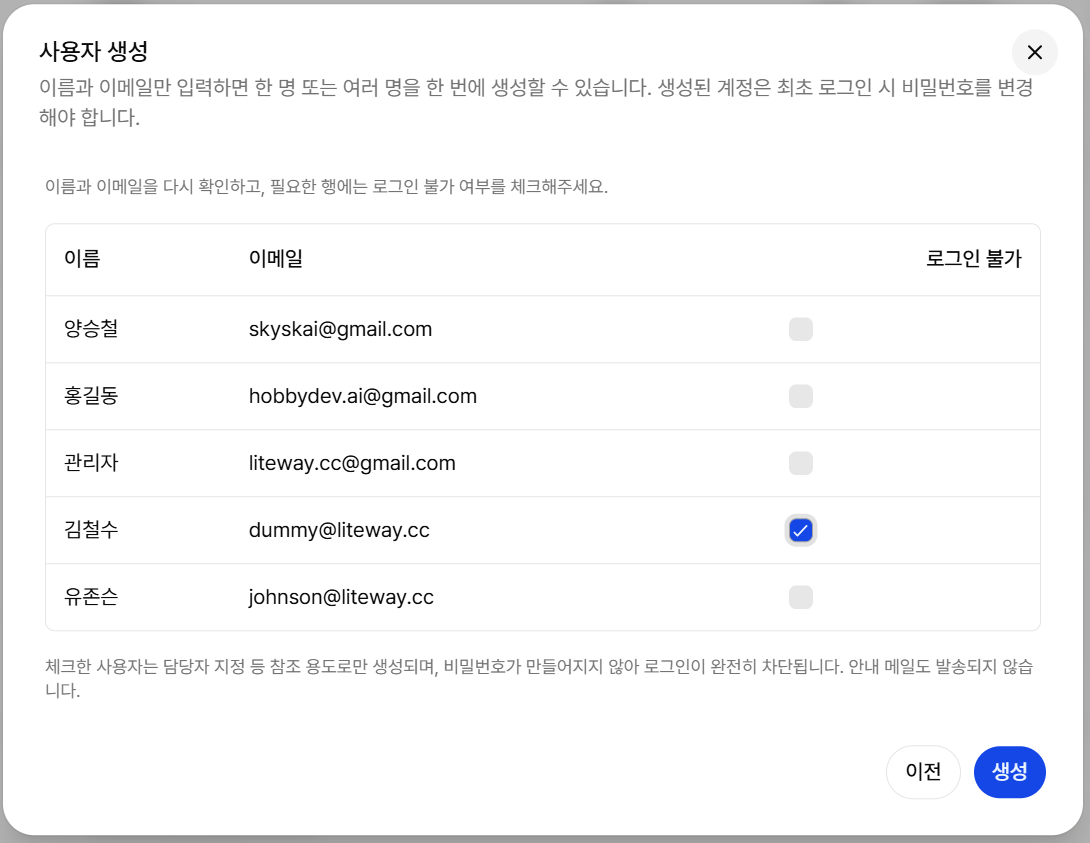
- 다음: 검토를 클릭하면 이름·이메일 아래에 사용자별 옵션이 표시됩니다. 조회만 필요한 사람은 읽기 전용 사용자, 로그인 없이 담당자 검색에만 필요한 사람은 검색용 사용자를 선택합니다. 두 옵션은 동시에 선택할 수 없으며, 모두 끄면 일반 사용자로 생성됩니다. 읽기 전용 사용자는 3명당 1석으로 계산됩니다. 일반 사용자에게 USER 역할을 별도로 부여하지 않으며 기본 권한은 코드에서 제공됩니다.
- 이름과 이메일을 다시 확인한 뒤 생성을 클릭합니다.
생성된 각 계정의 사용자 ID는 입력한 이메일 주소와 동일하게 설정됩니다. 비밀번호는 공통 초기 비밀번호 사용을 체크했으면 입력한 값으로, 아니면 계정별 임의 값으로 설정됩니다. 단, 검토 단계에서 검색용 사용자를 체크한 행은 비밀번호가 아예 만들어지지 않으며 안내 메일도 발송되지 않습니다. 시스템이 자동으로 부여하는 기본 역할이 적용되고, 계정은 활성·이메일 인증 완료 상태로 생성됩니다.
생성이 끝나면 결과 목록에서 성공·실패 건수를 확인할 수 있습니다. 임시 비밀번호 안내 메일 발송을 체크하지 않은 경우, 결과 화면에 표시된 임시 비밀번호를 사용자에게 직접 전달하세요. 검색용으로 만든 계정은 임시 비밀번호 대신 검색용 사용자 배지가 표시됩니다. 계정 정보 복사 버튼으로 이름·이메일·임시 비밀번호를 한 번에 복사할 수 있습니다. 이 화면을 닫으면 임시 비밀번호를 다시 확인할 수 없습니다.
검색용 사용자란
담당자·검토자 등으로 지정하기 위해 users 목록에는 있어야 하지만, 실제로 이 시스템에 로그인해 사용하지는 않는 임직원(예: 임직원 마스터 데이터로 일괄 등록한 인원)을 위한 옵션입니다. 비밀번호·이메일 인증 등 어떤 방법으로도 로그인할 수 없으며, 담당자 지정과 같은 사용자 선택 기능에서는 그대로 노출됩니다.
최초 로그인 시 비밀번호 변경
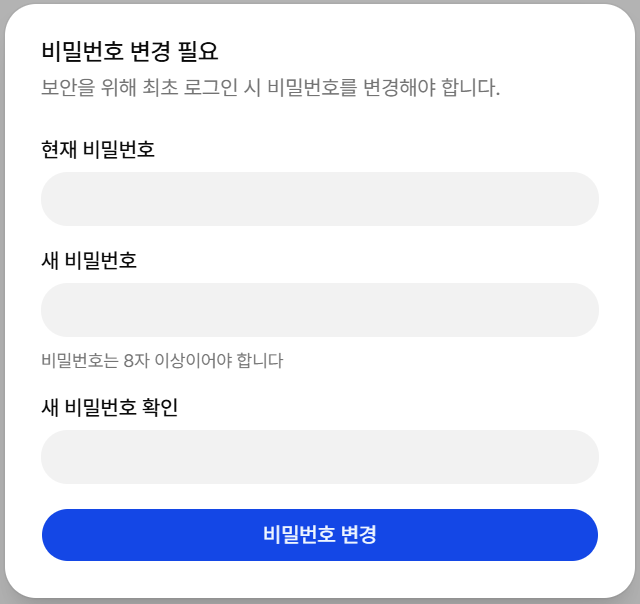
이 화면에서 생성한 계정은 최초 로그인 시 비밀번호 변경 화면이 표시되며, 새 비밀번호로 변경해야 앱을 사용할 수 있습니다. 임시 비밀번호를 모르는 등의 이유로 변경할 수 없으면 창 아래의 로그아웃으로 로그인 화면에 돌아갈 수 있습니다.
약관 동의
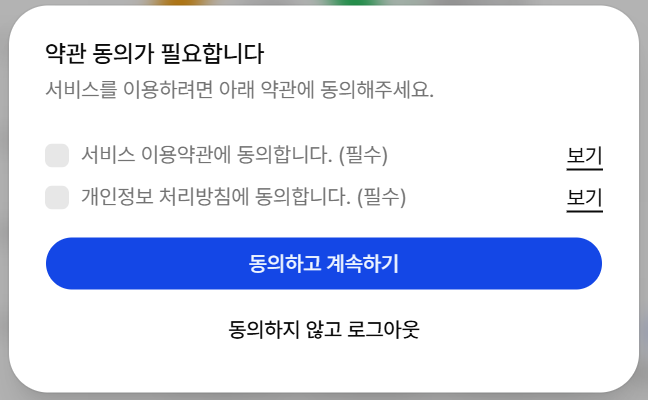
관리자가 만든 계정은 회원가입 화면을 거치지 않으므로 약관 동의 기록이 없습니다. 이런 계정으로 처음 로그인하면 닫을 수 없는 약관 동의 창이 먼저 표시되고, 서비스 이용약관과 개인정보 처리방침에 모두 동의해야 화면을 사용할 수 있습니다.
비밀번호 변경까지 필요한 계정은 약관 동의를 마친 뒤에 비밀번호 변경 창이 이어서 표시됩니다.
동의하지 않으려면 창 아래의 동의하지 않고 로그아웃을 클릭합니다. 로그인 화면으로 돌아가므로 다른 계정으로 로그인할 수 있습니다. 동의하지 않은 계정은 서비스를 이용할 수 없습니다.
역할 부여
이름과 이메일만으로 만든 계정에 추가 역할이 필요하면, 생성 후 사용자 정보 수정 화면이나 역할 일괄 할당 기능으로 부여합니다. Tenant Admin은 본인에게 현재 활성 할당된 역할만 부여할 수 있습니다.
사용자 정보 수정
- 사용자 이름을 클릭하거나 행의 작업 메뉴에서 수정을 선택합니다.
- 이름, 이메일, 직위와 외부 계정 정보를 수정합니다. 부서는 조직 마스터에 등록된 활성 조직을 검색해 선택합니다.
- 계정 상태 옆의 검색용 사용자 스위치로, 사용자 생성 이후에도 사용자 검색에만 쓰는 계정으로 전환하거나 일반 로그인 계정으로 되돌릴 수 있습니다.
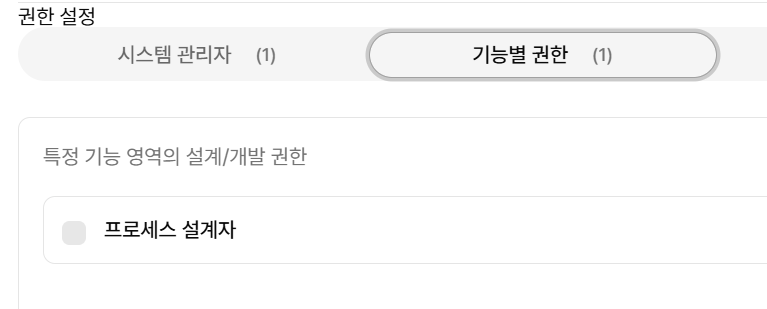
- 오른쪽 권한 영역에서 본인이 관리할 수 있는 역할을 추가하거나 해제합니다. 넓은 화면에서는 권한이 사용자 정보 옆에 따로 표시되어 스크롤 없이 바로 바꿀 수 있고, 계정 상태 스위치를 바꾸면 예상 좌석 유형이 함께 갱신됩니다.
- 저장을 클릭합니다.
Tenant Admin이 관리할 수 없는 기존 역할은 편집 목록에서 제외되며 서버에서도 그대로 보존됩니다. ADMIN, SUPER_ADMIN, SYSTEM_ADMIN을 가진 상위 관리자 계정은 수정할 수 없습니다.
사용자의 내 프로필에서도 같은 조직 목록으로 부서를 선택합니다. 기존 부서명과 이름이 같은 활성 조직이 하나뿐이면 자동 연결되며, 동명 조직이 여러 개이거나 일치하는 조직이 없으면 기존 부서명을 남겨 둡니다. 이 경우 직접 조직을 선택해야 액티비티 담당부서 자동 선택에 사용할 수 있습니다.
비밀번호 초기화
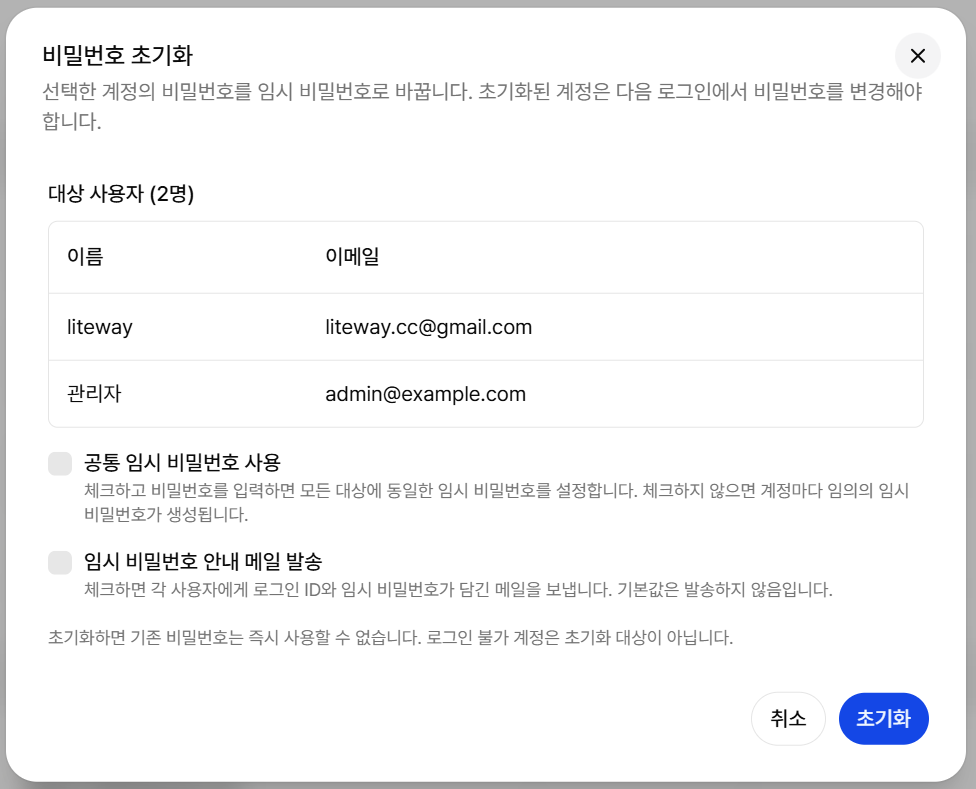
사용자가 비밀번호를 잊었거나 계정 보안이 의심될 때, 관리자가 임시 비밀번호로 바로 초기화할 수 있습니다. 한 명만 초기화할 수도 있고 여러 명을 한 번에 초기화할 수도 있습니다.
- 한 명만 초기화하려면 사용자 행 오른쪽의 작업 메뉴에서 비밀번호 초기화를 선택합니다.
- 여러 명을 초기화하려면 목록 왼쪽 체크박스로 사용자를 선택한 뒤, 목록 위에 나타나는 비밀번호 초기화 버튼을 클릭합니다.
- 다이얼로그에서 대상 사용자 목록을 확인합니다.
- 모든 대상에 같은 임시 비밀번호를 쓰려면 공통 임시 비밀번호 사용을 체크하고 8자 이상 비밀번호를 입력합니다. 체크하지 않으면 계정마다 임의의 임시 비밀번호가 생성됩니다.
- 각 사용자에게 로그인 ID와 임시 비밀번호를 메일로 보내려면 임시 비밀번호 안내 메일 발송을 체크합니다. 기본값은 발송하지 않음입니다.
- 초기화를 클릭합니다.
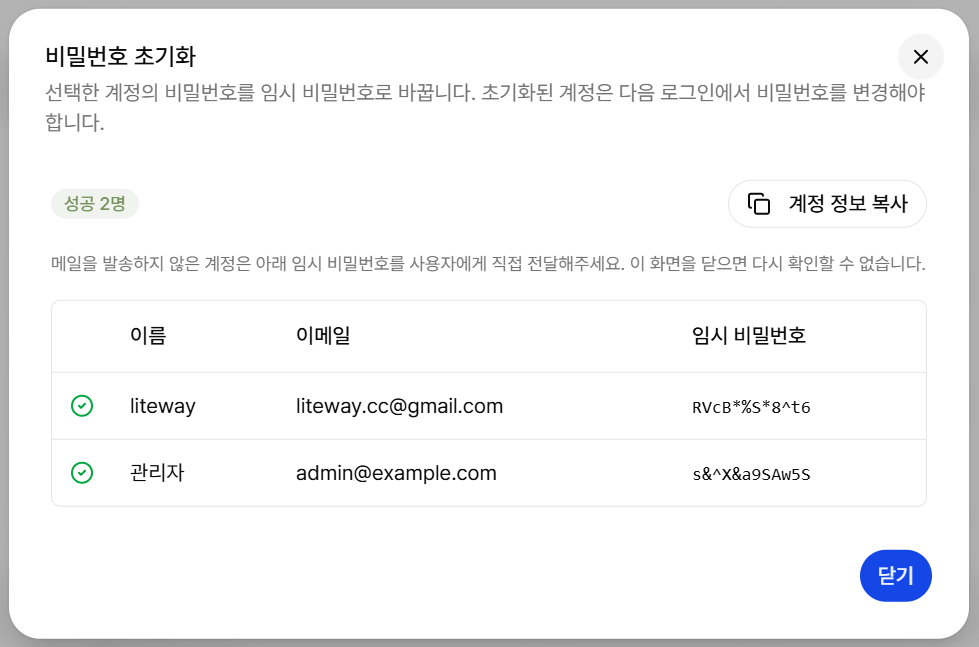
초기화된 계정은 기존 비밀번호를 즉시 쓸 수 없고, 다음 로그인에서 비밀번호 변경 화면이 표시됩니다. 결과 목록에서 성공·실패 건수를 확인할 수 있으며, 안내 메일을 보내지 않았다면 표시된 임시 비밀번호를 사용자에게 직접 전달하세요. 계정 정보 복사 버튼으로 이름·이메일·임시 비밀번호를 한 번에 복사할 수 있습니다. 이 화면을 닫으면 임시 비밀번호를 다시 확인할 수 없습니다.
비밀번호를 쓰지 않는 계정은 초기화 대상이 아닙니다. 검색용 사용자와 Google 로그인만 쓰는 계정이 여기에 해당하며, 작업 메뉴에서 항목이 비활성화되고 여러 명을 선택해 초기화하면 해당 행만 실패로 표시됩니다. 특히 Google 로그인 계정은 초기화해도 쓸 수 없는 비밀번호가 생길 뿐이므로 서버에서 막습니다. Tenant Admin은 ADMIN, SUPER_ADMIN, SYSTEM_ADMIN을 가진 상위 관리자 계정의 비밀번호를 초기화할 수 없습니다.
진행 중인 세션
비밀번호 초기화는 새 로그인부터 적용됩니다. 이미 로그인해 있는 세션을 즉시 끊어야 한다면 계정을 함께 비활성화하세요.
비밀번호 초기화 기록은 사용자 수정 화면의 변경 이력 탭에 비밀번호 초기화 항목으로 남습니다. 임시 비밀번호 값 자체는 이력에 저장되지 않습니다.
사용자 비활성화와 재활성화
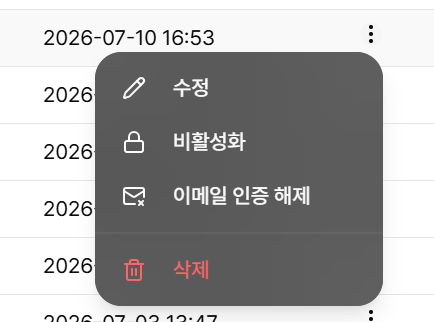
사용자를 더 이상 사용하지 않게 할 때는 삭제 대신 비활성화합니다.
- 사용자 행 오른쪽의 작업 메뉴를 엽니다.
- 활성 사용자는 비활성화, 비활성 사용자는 활성화를 선택합니다.
- 목록의 상태 배지가 변경됐는지 확인합니다.
Tenant Admin은 사용자를 물리적으로 삭제할 수 없습니다. 마지막 활성 Tenant Admin은 관리 공백을 방지하기 위해 역할 해제와 계정 비활성화가 제한됩니다.
여러 사용자 일괄 처리
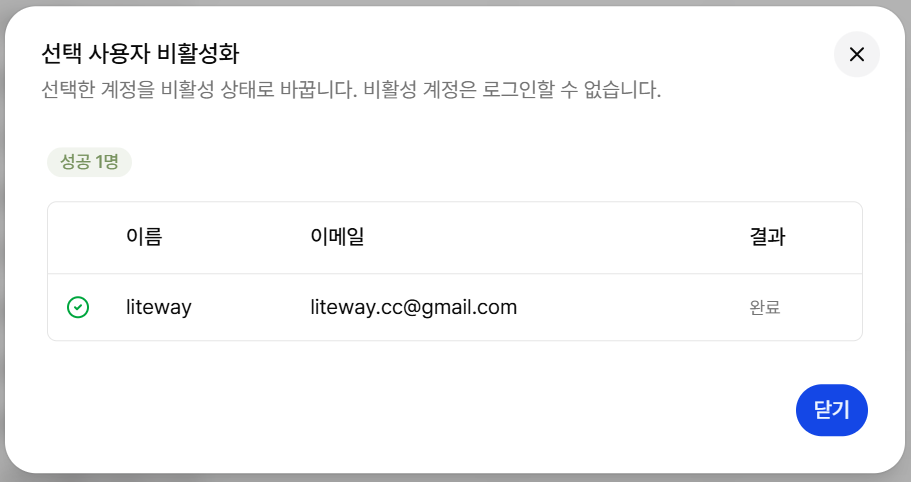
퇴사자 정리처럼 여러 계정을 한꺼번에 바꿔야 할 때는 목록에서 여러 명을 선택해 한 번에 처리합니다.
- 목록 왼쪽 체크박스로 대상 사용자를 선택합니다. 머리글 체크박스를 누르면 현재 페이지 전체가 선택됩니다.
- 목록 위에 선택 인원과 함께 나타나는 작업 버튼에서 활성화, 비활성화, 삭제 중 하나를 클릭합니다.
- 다이얼로그에서 대상 목록과 현재 상태를 확인하고 실행합니다.
선택은 현재 페이지 안에서만 유지됩니다. 페이지를 넘기거나 검색 조건을 바꾸면 선택이 풀리므로, 페이지마다 나눠서 처리하세요.
각 계정은 하나씩 순서대로 처리되며, 결과 목록에 계정별 성공·실패가 표시됩니다. 일부가 실패해도 나머지 작업은 계속 진행됩니다. 실패한 행에는 사유가 함께 표시되며, 마지막 활성 Tenant Admin 비활성화나 상위 관리자 계정 변경처럼 기존 제한이 그대로 적용됩니다.
일괄 삭제
삭제한 계정과 역할 할당은 복구할 수 없습니다. 나중에 다시 필요할 수 있는 계정이라면 삭제 대신 비활성화하세요. Tenant Admin은 사용자를 삭제할 수 없으므로 삭제를 실행하면 모든 행이 실패로 표시됩니다.

사용자 권한 관리
역할 할당 원칙
- 권한 설정은 왼쪽 사용 권한과 오른쪽 관리자 권한으로 나란히 표시하며, 좁은 화면에서는 위아래로 배치합니다. 사용 권한의 첫 항목은 읽기 전용 사용자이며, 나머지 작성·개발 등 추가 권한을 한 목록에서 선택합니다.
- 기본 기능은 권한을 선택하지 않아도 사용할 수 있습니다. 자동 부여되는 티켓 요청자·담당자 역할은 목록에서 숨기며, 기존 할당은 유지합니다.
- 선택한 설정의 좌석 유형을 바로 확인할 수 있습니다. 읽기 전용 사용자는 3명당 1석으로 올림 계산하고, 다른 사용·관리 권한을 함께 가진 사용자는 일반 사용자 1석으로 계산합니다. 비활성·로그인 제한·AI 계정과 슈퍼 관리자는 좌석 집계에서 제외됩니다.
- ADMIN, SUPER_ADMIN 같은 상위 관리자 역할을 제외한 모든 역할을 다른 사용자에게 할당하거나 회수할 수 있습니다. 본인이 그 역할을 갖고 있지 않아도 됩니다.
- 어떤 기능 영역이 열리는지는 테넌트의 라이선스 티어가 정합니다. 현재 티어에서 쓸 수 없는 역할은 배정 목록에 나타나지 않습니다. 티어는 설정 > 라이선스에서 확인합니다.
- 조회만 필요한 사용자에게는 읽기 전용 사용자 역할을 부여합니다. 화면에서는 역할명도 읽기 전용 사용자로 통일해 표시합니다. 티어에 포함된 모든 영역을 조회할 수 있고, 생성·수정·삭제는 할 수 없습니다.
- 담당자 이름 표시, 조직도, 프로그램 검색, 보고서·인사이트 조회, 티켓은 역할과 무관하게 모든 사용자가 사용할 수 있습니다. 노트북은 역할(VIEWER는 조회, PROGRAM_DEVELOPER는 작성)에 따릅니다.
- 다른 사용자를 Tenant Admin으로 지정하거나 기존 Tenant Admin을 해제할 수 있습니다.
- 역할 정의와 권한 정의 자체는 변경할 수 없습니다.
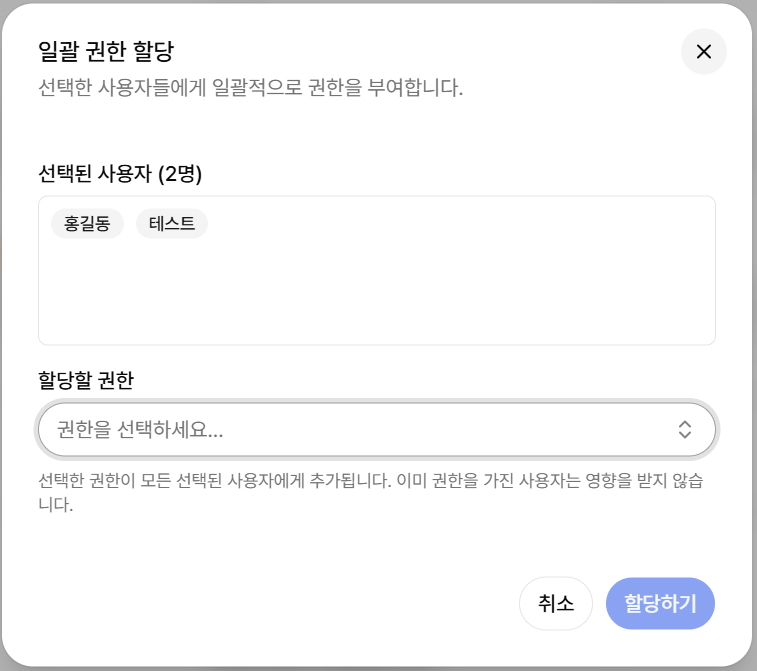
여러 사용자에게 역할 일괄 할당
- 사용자 목록에서 대상 사용자를 선택합니다.
- 선택 상태 표시줄에서 역할 일괄 할당을 클릭합니다.
- 배정 가능한 역할 중 필요한 역할을 선택합니다.
- 적용 후 각 사용자의 역할을 다시 확인합니다.
마지막 Tenant Admin 보호
활성 Tenant Admin이 한 명만 남아 있으면 해당 사용자의 TENANT_ADMIN 역할을 해제하거나 계정을 비활성화할 수 없습니다. 먼저 다른 사용자를 Tenant Admin으로 지정하세요.
시스템 설정
사이드바에서 설정 > 시스템 설정으로 이동합니다. Tenant Admin에게는 회사 정보, 조직, 환경 설정, 마스터 코드, SAP, 라이선스 영역이 표시됩니다. AI 할당량 설정, 알림 발송 설정과 작업 큐는 운영 관리자 전용이므로 표시되지 않습니다.
회사 정보
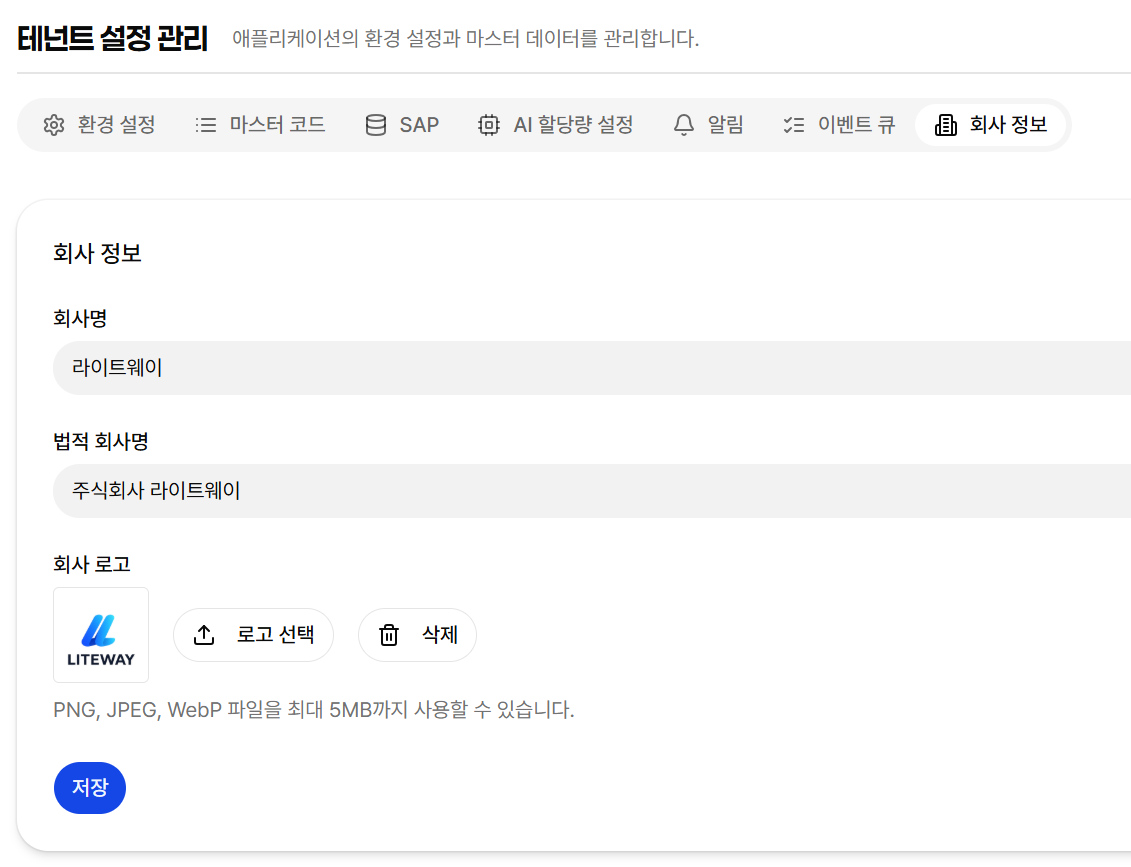
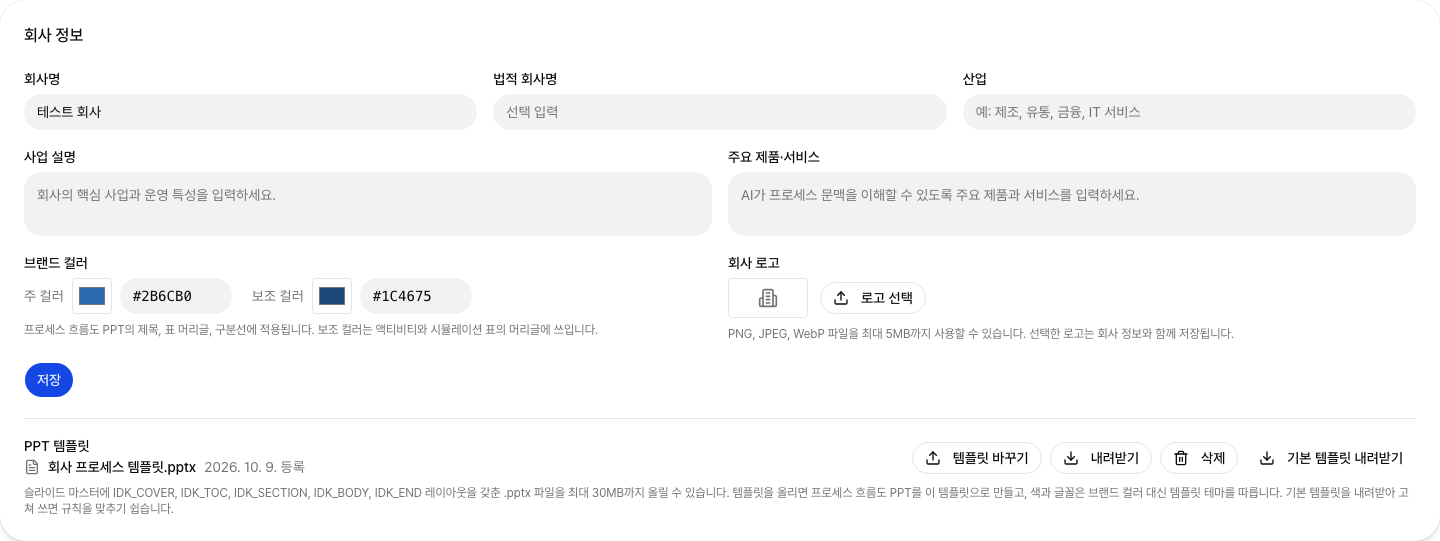
- 회사 정보 탭을 선택합니다.
- BPMN Pool과 산출물에 표시할 회사명을 입력합니다.
- 필요하면 법적 회사명과 산업, 사업 설명, 주요 제품·서비스를 입력합니다.
- 브랜드 컬러에서 주 컬러와 보조 컬러를 지정합니다.
- 회사 로고를 선택합니다. 선택한 로고는 저장 전 미리보기로 표시됩니다.
- 저장을 클릭하면 회사 정보와 로고가 한 번에 저장됩니다.
등록한 회사명은 AI가 생성하는 프로세스 흐름도에서 자사 Pool 이름으로 사용됩니다. 고객이나 공급업체 같은 외부 참여자 Pool은 별도로 생성될 수 있습니다. 산업, 사업 설명과 주요 제품·서비스는 AI가 회사에 맞는 액티비티를 구성하는 컨텍스트로 사용됩니다. 회사 로고는 앱 헤더의 챗봇 버튼 왼쪽과 프로세스 SVG·PPT 산출물에 표시됩니다. 로고는 PNG, JPEG, WebP 형식을 최대 5MB까지 등록할 수 있습니다. 로그인, 회원가입, 비밀번호 찾기와 재설정 화면에도 등록한 회사 로고가 솔루션 로고 옆에 옅은 세로 구분선과 함께 표시됩니다. 회사 로고는 원본 크기에 관계없이 높이 32px, 너비 최대 160px(모바일 128px) 영역 안에 비율을 유지해 표시됩니다. 회사 로고는 불러오기가 완료된 뒤 표시되며, 로딩 중에는 회사명을 대신 표시하지 않습니다. 로고가 없거나 불러오지 못하면 회사 로고와 구분선은 표시되지 않습니다. 회사명과 로고는 로그인 전에도 공개되므로 외부에 표시할 수 있는 정보를 등록하세요.
브랜드 컬러
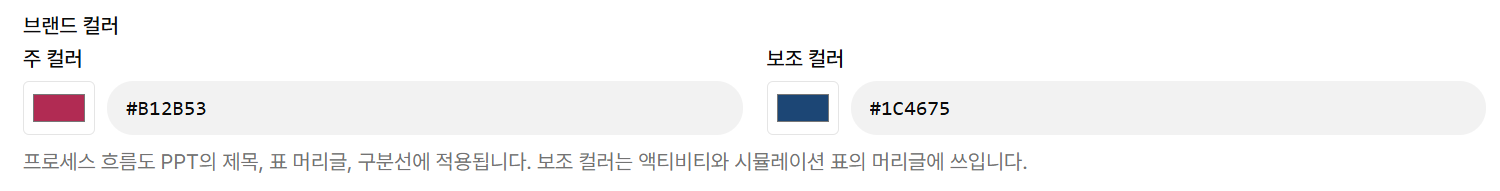
색상 상자를 클릭해 색을 고르거나 옆 입력란에 #RRGGBB 형식으로 직접 입력합니다. 형식이 맞지 않으면 저장되지 않습니다.
| 항목 | 적용되는 곳 |
|---|---|
| 주 컬러 | 프로세스 흐름도 PPT의 상단 액센트 바, 슬라이드 제목, 구분선, 정의서·시뮬레이션 요약 표 머리글 |
| 보조 컬러 | 액티비티 표와 시뮬레이션 상세 표의 머리글 |
지정하지 않으면 기본 파랑 계열 팔레트가 사용됩니다. 표의 교대 행 배경과 표 테두리처럼 옅은 색은 주 컬러에서 자동으로 만들어지므로 따로 지정하지 않습니다. 머리글 글자색은 배경 대비를 계산해 검정과 흰색 중 읽기 쉬운 쪽이 자동으로 선택됩니다.
브랜드 컬러는 PPT의 표지, 목차, 마지막 장에는 적용되지 않습니다.
PPT 템플릿
회사 PPT 템플릿을 등록하면 프로세스 흐름도의 PPT 내보내기가 기본 디자인 대신 그 템플릿으로 문서를 만듭니다. 템플릿이 없으면 지금처럼 기본 디자인으로 만들어집니다.
- 회사 정보 탭 아래쪽의 PPT 템플릿 영역에서 기본 템플릿 내려받기를 클릭해 견본을 받습니다.
- PowerPoint에서 견본의 슬라이드 마스터를 회사 디자인으로 고치거나, 회사 템플릿에 아래 규칙대로 레이아웃을 만듭니다.
- 템플릿 올리기를 클릭해
.pptx파일을 선택합니다. 파일을 고르면 바로 규칙을 검사하고 등록합니다. 저장을 누를 필요는 없습니다. - 등록된 템플릿은 내려받기로 다시 받을 수 있고, 템플릿 바꾸기로 교체하거나 삭제로 기본 디자인으로 되돌릴 수 있습니다.
템플릿은 .pptx 형식만 최대 30MB까지 올릴 수 있습니다. 규칙에 맞지 않으면 빠진 레이아웃이나 개체 틀 이름을 알려 주고 등록하지 않습니다.
레이아웃 이름
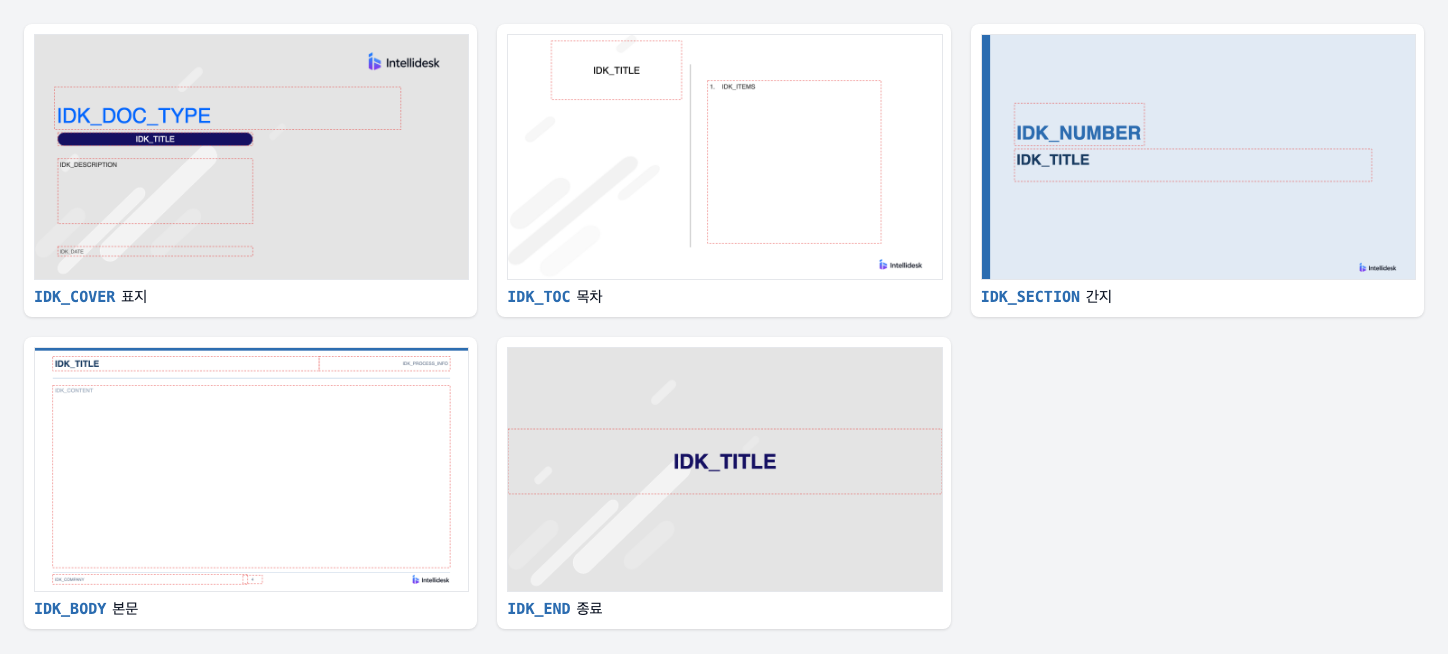
PowerPoint에서 보기 > 슬라이드 마스터를 열고 레이아웃을 마우스 오른쪽 버튼으로 눌러 레이아웃 이름 바꾸기로 아래 이름을 붙입니다. 다섯 레이아웃이 모두 있어야 합니다.
| 레이아웃 이름 | 용도 | 만들어지는 슬라이드 |
|---|---|---|
IDK_COVER | 표지 | 첫 장 |
IDK_TOC | 목차 | 둘째 장 |
IDK_SECTION | 간지 | 정의서, 흐름도, 액티비티, 시뮬레이션, 가이드 장 앞 |
IDK_BODY | 본문 | 표, 흐름도, 가이드 내용이 들어가는 장 |
IDK_END | 종료 | 마지막 장 |
개체 틀
내용이 들어갈 영역은 슬라이드 마스터 보기에서 개체 틀 삽입으로 만듭니다. 일반 텍스트 상자는 장식으로 취급되어 내용이 채워지지 않습니다. 글꼴, 크기, 색, 정렬, 번호 매기기는 개체 틀에 지정한 서식을 그대로 따릅니다. 로고, 배경, 장식 도형과 이미지는 마스터나 레이아웃에 자유롭게 넣을 수 있습니다.
제목과 부제목 정도만 쓰는 레이아웃은 이름을 따로 붙이지 않아도 됩니다. 제목 개체 틀에는 제목이, 첫 번째 텍스트(콘텐츠, 부제목) 개체 틀에는 아래 표의 기본 필드가 들어갑니다. 영역을 더 나누려면 홈 > 정렬 > 선택 창에서 개체 틀 이름을 필드 이름으로 바꿉니다. 이름을 붙인 개체 틀이 먼저 쓰입니다.
| 레이아웃 | 필드 이름 | 들어가는 내용 | 비고 |
|---|---|---|---|
| 공통 | IDK_TITLE | 프로세스명, 목차·장·슬라이드 제목 | 표지·목차·간지·본문 필수 |
IDK_COVER | IDK_DOC_TYPE | 문서 종류(프로세스 문서) | |
IDK_DESCRIPTION | 프로세스 설명 | 기본 필드 | |
IDK_VERSION | 버전 | 없으면 설명 아래 줄에 함께 적습니다 | |
IDK_DATE | 생성일 | 없으면 설명 아래 줄에 함께 적습니다 | |
IDK_TOC | IDK_ITEMS | 목차 항목 | 기본 필드, 필수. 번호 매기기는 서식대로 |
IDK_SECTION | IDK_NUMBER | 장 번호(01, 02 …) | 기본 필드 |
IDK_BODY | IDK_CONTENT | 표, 흐름도, 가이드가 놓이는 영역 | 기본 필드. 위치와 크기만 씁니다 |
IDK_PROCESS_INFO | 프로세스명 / 버전 | ||
IDK_COMPANY | 회사명 | ||
IDK_SLIDE_NUMBER | 쪽 번호 | 슬라이드 번호 개체 틀 | |
IDK_END | IDK_TITLE | 종료 문구 | 선택 |
IDK_BODY에 IDK_CONTENT 영역이 없으면 제목 아래부터 슬라이드 하단 여백 위까지를 본문 영역으로 씁니다. 표 머리글 색은 템플릿 테마의 강조 1 색(디자인 > 적용 > 색 > 색 사용자 지정)을 따르고, 표 글꼴은 테마 글꼴을 따릅니다. 템플릿을 쓰는 동안에는 위의 브랜드 컬러가 PPT에 적용되지 않습니다. 슬라이드 크기는 16:9, 4:3 모두 쓸 수 있고, 템플릿에 들어 있는 예시 슬라이드는 결과물에서 빠집니다.
아래 그림은 기본 템플릿의 다섯 레이아웃에서 각 필드가 놓인 위치를 빨간 점선으로 표시한 것입니다.
조직 관리
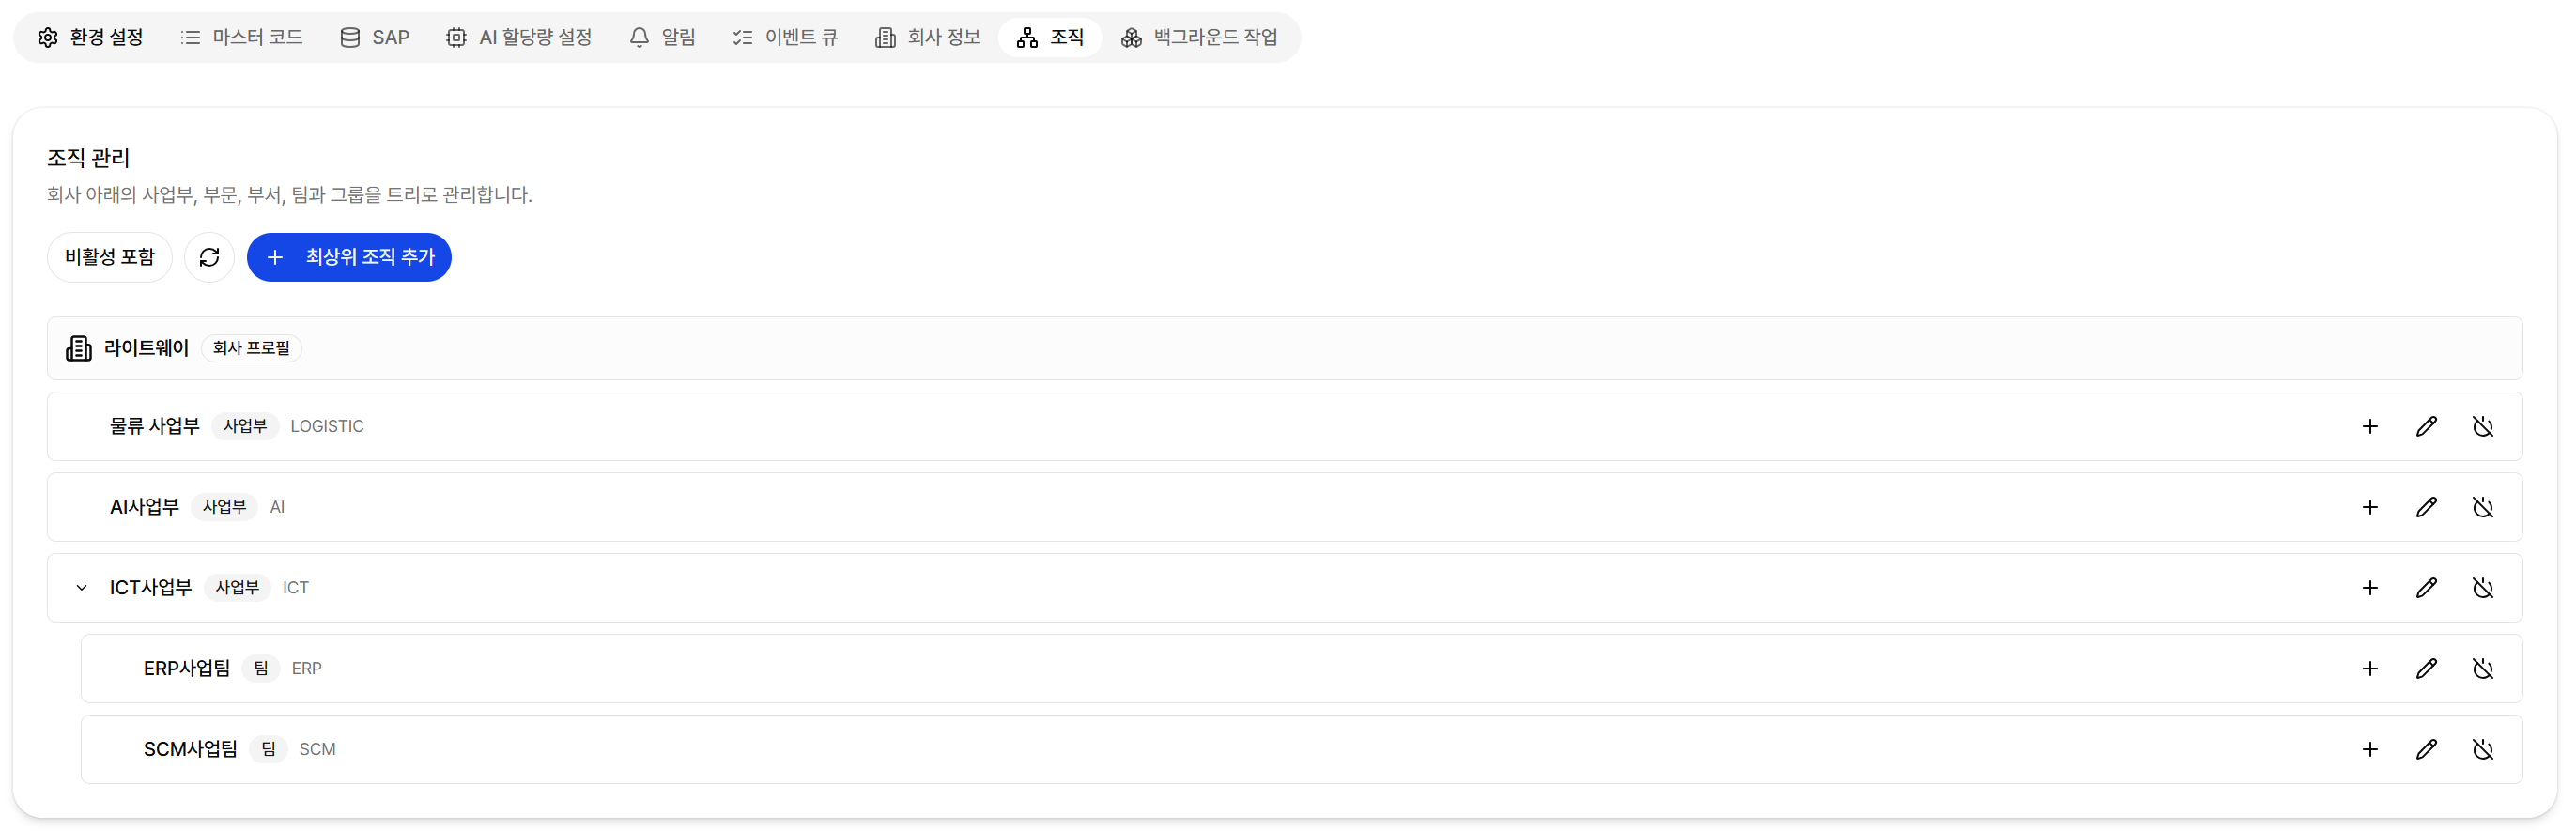
- 조직 탭을 선택합니다.
- 최상위 조직 추가를 클릭해 회사 프로필 바로 아래에 사업부나 본부를 추가합니다.
- 조직 행의 추가 버튼을 사용하면 해당 조직 아래에 하위 조직을 추가할 수 있습니다.
- 조직 코드, 조직명, 조직 유형과 담당 업무 설명을 입력합니다. 필요하면 별칭, 유효기간과 표시 순서를 설정합니다.
- 조직을 이동하려면 편집 화면에서 상위 조직을 변경합니다.
- 더 이상 사용하지 않는 조직은 비활성화합니다. 활성 하위 조직이 있으면 먼저 하위 조직을 비활성화해야 합니다.
회사는 회사 정보의 대표 회사명을 사용하는 가상 루트이며 조직 목록에 중복 저장되지 않습니다. 조직 코드는 향후 BPMN Lane 연결 식별자로 사용되므로 조직명 변경이나 조직 개편 후에도 가능한 한 유지하세요. 조직 유형은 마스터 코드 탭의 ORG_UNIT_TYPE에서 회사에 맞게 추가하거나 수정할 수 있습니다.
조직 단위 목록 권한은 조직명과 유형을 선택 목록에서 조회하는 읽기 전용 권한입니다. 이 권한만 가진 프로세스 설계자는 변형 흐름도의 소속 조직을 선택할 수 있지만 조직을 추가하거나 수정하거나 비활성화할 수는 없습니다. 조직 변경은 계속 Tenant Admin 이상의 관리자만 수행할 수 있습니다.
배포 시 테넌트 마이그레이션
전체 배포와 서버 단독 배포는 서버 파일을 전송한 뒤 모든 활성 테넌트의 미적용 DB 마이그레이션을 자동으로 실행합니다. 같은 DB와 스키마를 공유하는 테넌트는 한 번만 처리하며, 적용 결과는 각 테넌트 스키마의 schema_migrations에 기록됩니다.
최신 전체 DDL로 새 테넌트를 만들 때는 생성 시점의 마이그레이션 파일을 기준선으로 기록합니다. 따라서 신규 테넌트는 DDL에 이미 포함된 변경을 다시 실행하지 않고, 생성 이후에 추가된 파일부터 적용합니다.
마이그레이션은 파일별 트랜잭션으로 실행됩니다. 한 테넌트라도 실패하면 새 클라이언트 배포와 서버 재시작을 중단하므로, 실패한 파일과 테넌트를 배포 로그에서 확인한 뒤 수정해야 합니다. 이미 적용된 파일의 내용을 바꾸면 체크섬 검증이 실패하므로 새 변경은 새 YYYYMMDD_name.sql 파일로 작성합니다.
마이그레이션만 다시 실행하려면 배포 환경에서 bash cicd/dev/deploy.sh migrate를 사용합니다. 적용된 항목은 건너뛰므로 같은 명령을 반복해도 중복 실행되지 않습니다.
환경 설정
설정 조회와 검색
- 환경 설정 탭을 선택합니다.
- 카테고리 선택기로 전체 또는 특정 카테고리를 선택합니다.
- 검색창에 설정 키나 설명을 입력해 항목을 찾습니다.
- 새로고침 버튼으로 최신 설정을 다시 불러옵니다.
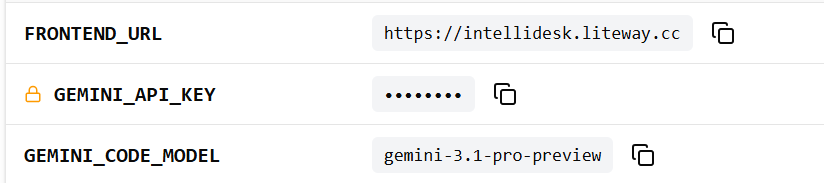
암호화된 민감 설정값은 ***로 마스킹됩니다. 마스킹된 값은 화면이나 브라우저 개발자 도구에서 원문을 확인할 수 없습니다.
설정 추가와 수정
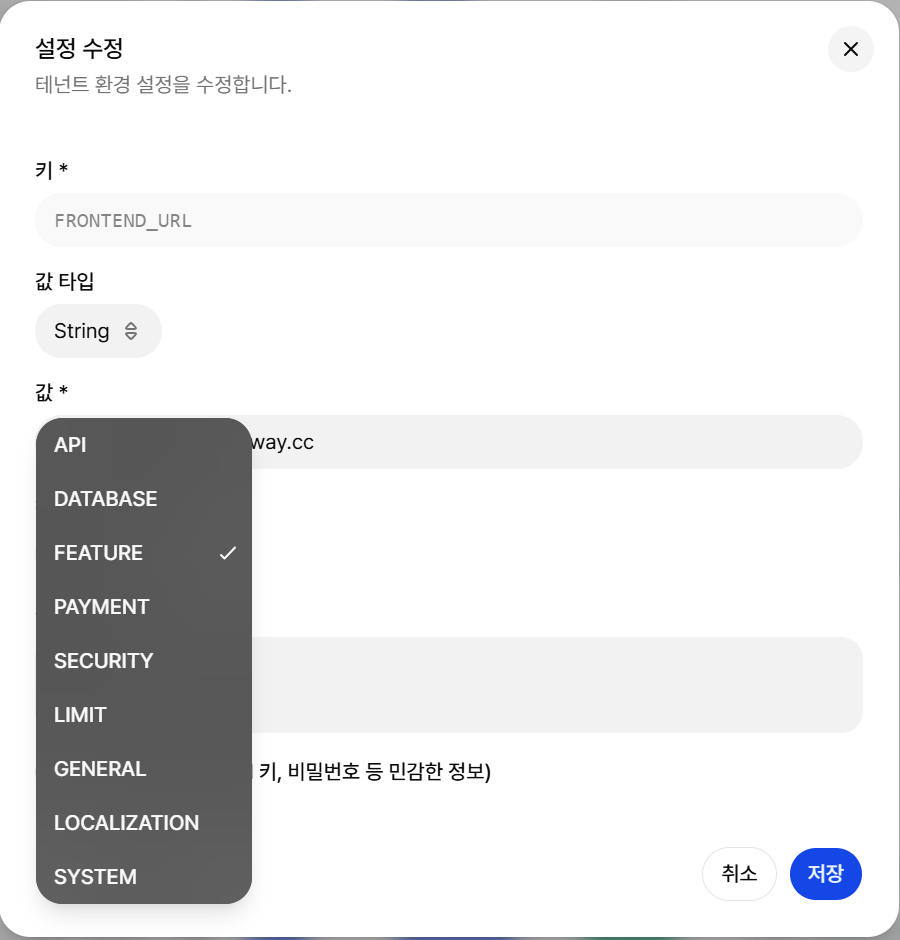
- 새 설정은 상단의 새 설정을 클릭합니다. 기존 설정은 설정 키를 클릭하거나 해당 행의 편집 작업을 선택합니다. 새 설정의 설정 키 입력칸을 누르면 아직 재정의하지 않은 글로벌 설정 키가 이름순으로 표시됩니다. 목록에서 고르면 값 유형, 카테고리, 설명과 글로벌 기본값이 채워지고, 목록에 없는 키는 직접 입력해 새로 만들 수 있습니다. 민감 값으로 지정된 글로벌 설정은 기본값을 채우지 않으므로 값을 직접 입력합니다.
- 다이얼로그의 설정 탭에서 설정 키, 값 유형, 카테고리, 설명과 값을 입력합니다. 글로벌 상속 설정도 같은 화면에서 값을 변경한 뒤 재정의하여 저장할 수 있습니다. 글로벌 고정 설정은 조회만 가능합니다.
- 민감 값은 암호화 여부를 확인합니다.
- 저장 후 목록과 변경 이력에서 반영 결과를 확인합니다.
글로벌 설정은 플랫폼 운영 범위입니다. Tenant Admin은 현재 테넌트에 허용된 설정만 변경해야 하며 AI 할당량과 notification 운영 설정은 직접 API를 호출해도 차단됩니다.
OpenAI Agent의 호출 주소를 변경하려면 OPENAI_BASE_URL에 https://api.openai.com/v1처럼 /v1까지 포함한 API 루트를 입력합니다. /chat/completions 같은 개별 endpoint는 포함하지 않습니다. 이 값은 OPENAI_API_KEY와 함께 현재 테넌트의 모든 Agent 요청에 재사용됩니다.
노트북 소스 임베딩을 별도 서버로 보내려면 EMBEDDING_API_URL, EMBEDDING_MODEL, EMBEDDING_API_KEY를 설정합니다. EMBEDDING_API_URL에는 https://api.openai.com/v1/embeddings처럼 /embeddings까지 포함한 전체 주소를 입력하며, OpenAI 호환 형식의 endpoint여야 합니다. 이 값이 있으면 AI_PROVIDER와 관계없이 이 주소로 임베딩합니다. 비워 두면 AI_PROVIDER에 따라 OpenAI 또는 Gemini 기본 주소를 사용합니다. EMBEDDING_MODEL을 비우면 text-embedding-3-small을 사용합니다.
Ollama, vLLM 같은 로컬 모델 서버도 OpenAI 호환 주소를 제공하면 사용할 수 있습니다. Ollama는 http://모델서버:11434/v1/embeddings처럼 /v1/embeddings 주소를 입력합니다. 로컬 서버에 인증이 없으면 EMBEDDING_API_KEY를 비워 둡니다. 이때 OpenAI 키는 로컬 서버로 전송되지 않습니다. EMBEDDING_API_URL을 비워 둔 경우에만 EMBEDDING_API_KEY가 없을 때 OPENAI_API_KEY를 사용합니다. 임베딩 요청이 60초 안에 끝나지 않으면 해당 소스는 실패로 표시됩니다. 첫 요청부터 모델 서버에 연결하지 못하면 나머지 부분은 요청하지 않고 바로 실패로 처리하므로, 서버 상태를 확인한 뒤 임베딩을 다시 실행합니다.
임베딩 모델 선택과 변경
임베딩 벡터는 1536차원으로 저장됩니다. bge-m3(1024차원)처럼 차원이 더 작은 모델은 남는 자리를 0으로 채워 저장하므로 그대로 사용할 수 있습니다. 1536차원보다 큰 벡터를 내는 모델은 사용할 수 없습니다. 소스는 1000자 단위로 나누어 임베딩하므로 입력 한도가 512토큰인 모델은 한국어 문서에서 잘릴 수 있습니다. 모델이나 endpoint를 바꾸면 기존 소스의 임베딩과 검색 질의의 벡터가 맞지 않게 되므로 노트북에서 기존 소스의 임베딩을 다시 실행합니다.
변경 이력 확인
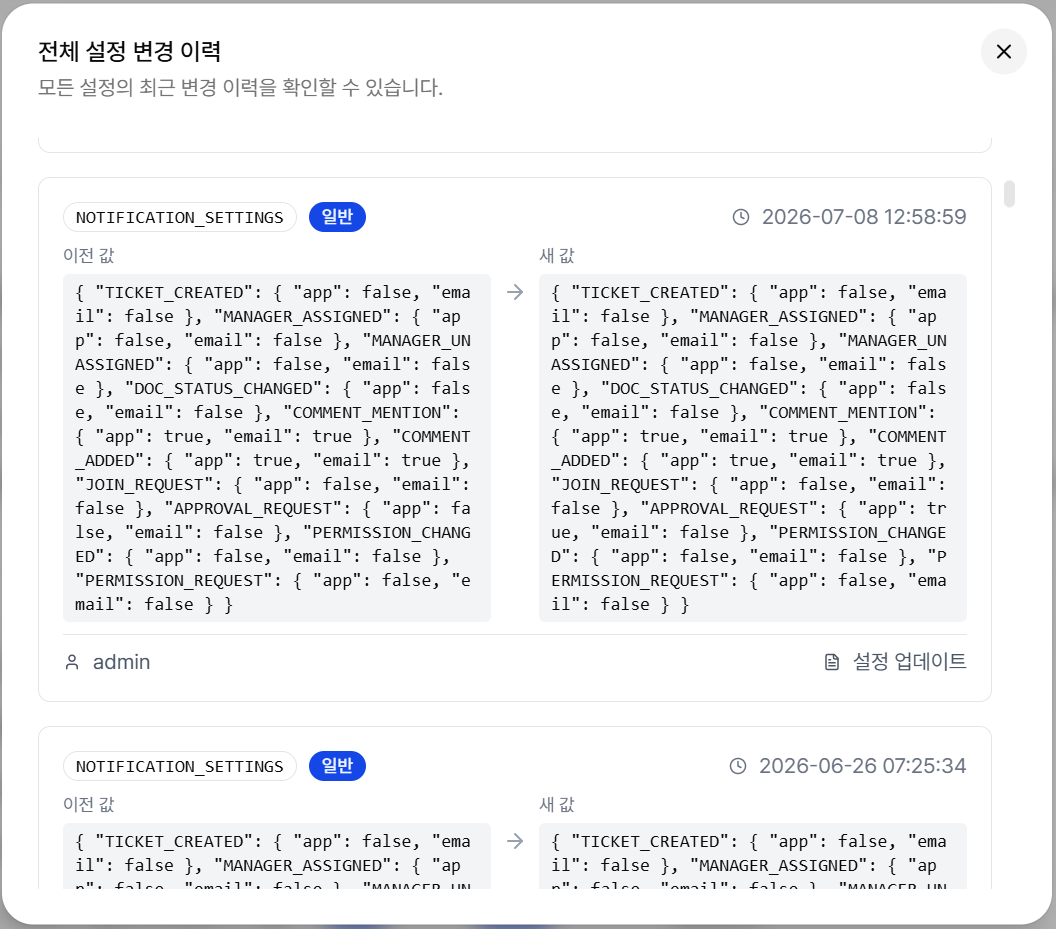
- 수정 다이얼로그의 변경 이력 탭에서 해당 키의 변경 기록을 확인합니다. 목록의 이력 작업도 같은 다이얼로그의 변경 이력 탭을 엽니다. 탭을 전환해도 저장 전 입력값은 유지됩니다.
- 상단의 전체 이력을 선택하면 테넌트 설정 전체의 변경 기록을 확인할 수 있습니다.
마스터 코드 관리
마스터 코드는 상태, 우선순위, 모듈과 같이 여러 기능에서 공통으로 사용하는 선택값입니다.
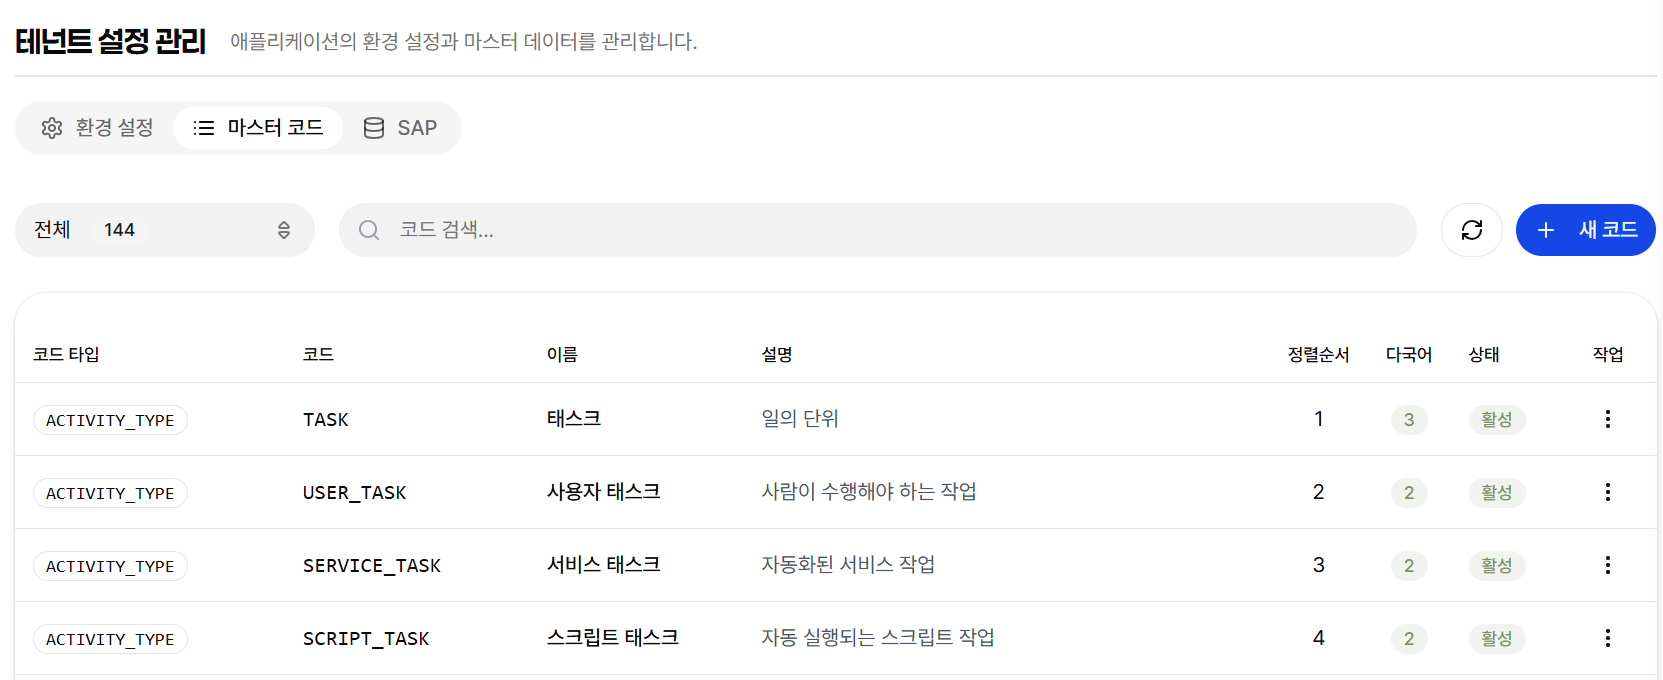
마스터 코드 조회
- 마스터 코드 탭을 선택합니다.
- 코드 유형 또는 그룹을 선택합니다.
- 코드, 표시명, 정렬 순서와 활성 상태를 확인합니다.
마스터 코드 추가와 수정
- 대상 코드 그룹을 선택합니다.
- 새 코드는 추가 버튼을 사용합니다. 기존 코드는 코드나 이름을 클릭하거나 편집 작업을 선택합니다.
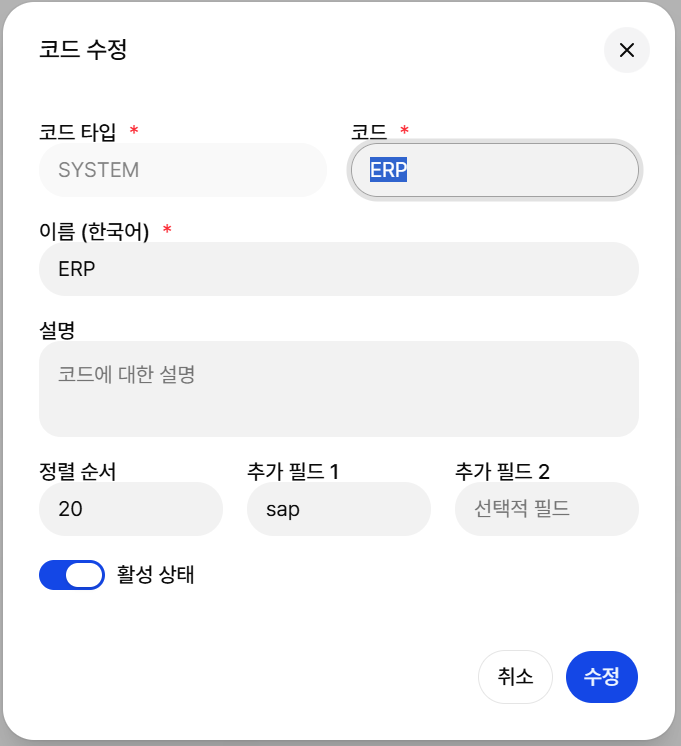
- 코드 타입, 코드값, 정렬 순서, 활성 상태와 한국어·영어·일본어·중국어 표시명 및 설명을 하나의 편집 창에서 입력합니다. 새 코드의 코드 타입 입력칸을 누르면 기존 코드 타입이 이름순으로 표시되어 고를 수 있고, 목록에 없는 타입은 직접 입력해 새로 만들 수 있습니다.
- 저장 후 실제 선택 화면에 반영되는지 확인합니다.
SYSTEM 코드에는 프로세스 캔버스와 Activity Panel에서 사용할 배지 미리보기와 배경색·글자색·테두리색 컬러 피커가 표시됩니다. 색상을 비워 두면 기존 배지 스타일을 사용합니다.
사용 중인 코드는 삭제하지 말고 비활성화합니다. 코드값 변경은 기존 데이터와의 참조 관계에 영향을 줄 수 있으므로 표시명이나 활성 상태 변경을 우선합니다.
SAP 시스템 관리
SAP 시스템 목록 확인
- SAP 탭을 선택합니다.
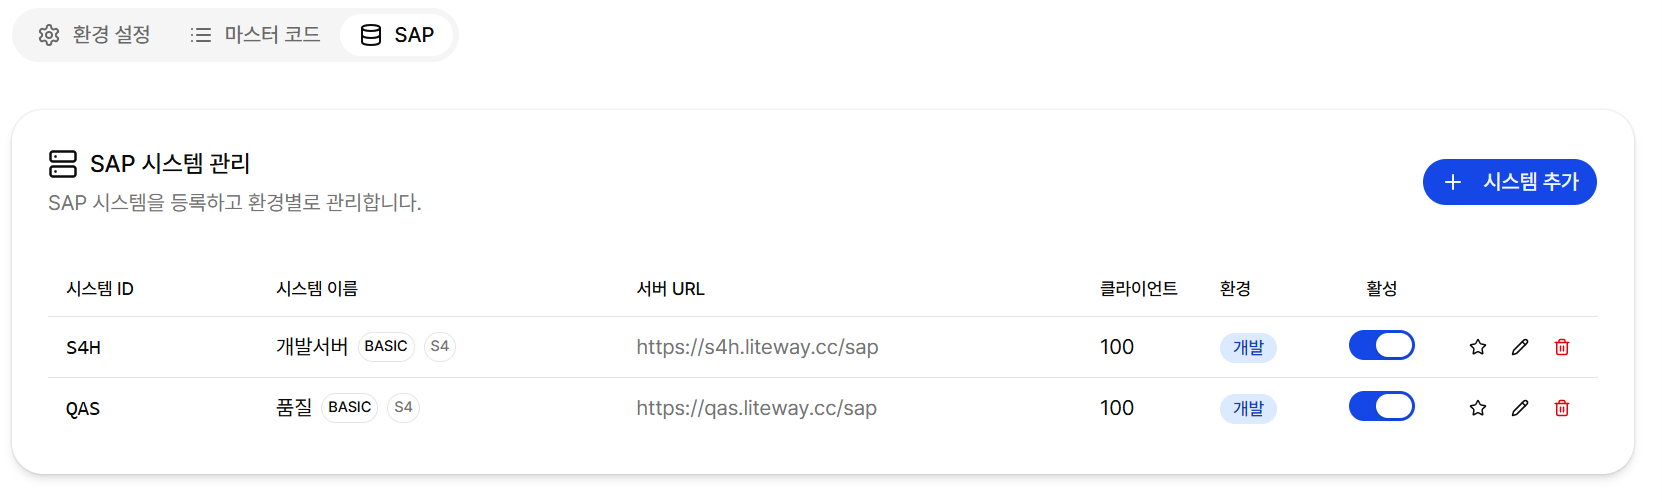
- 등록된 SAP 시스템의 이름, 시스템 ID, 연결 주소, 클라이언트와 활성 상태를 확인합니다.
- 기본 또는 현재 사용 시스템 표시를 확인합니다.
SAP 시스템 등록과 수정
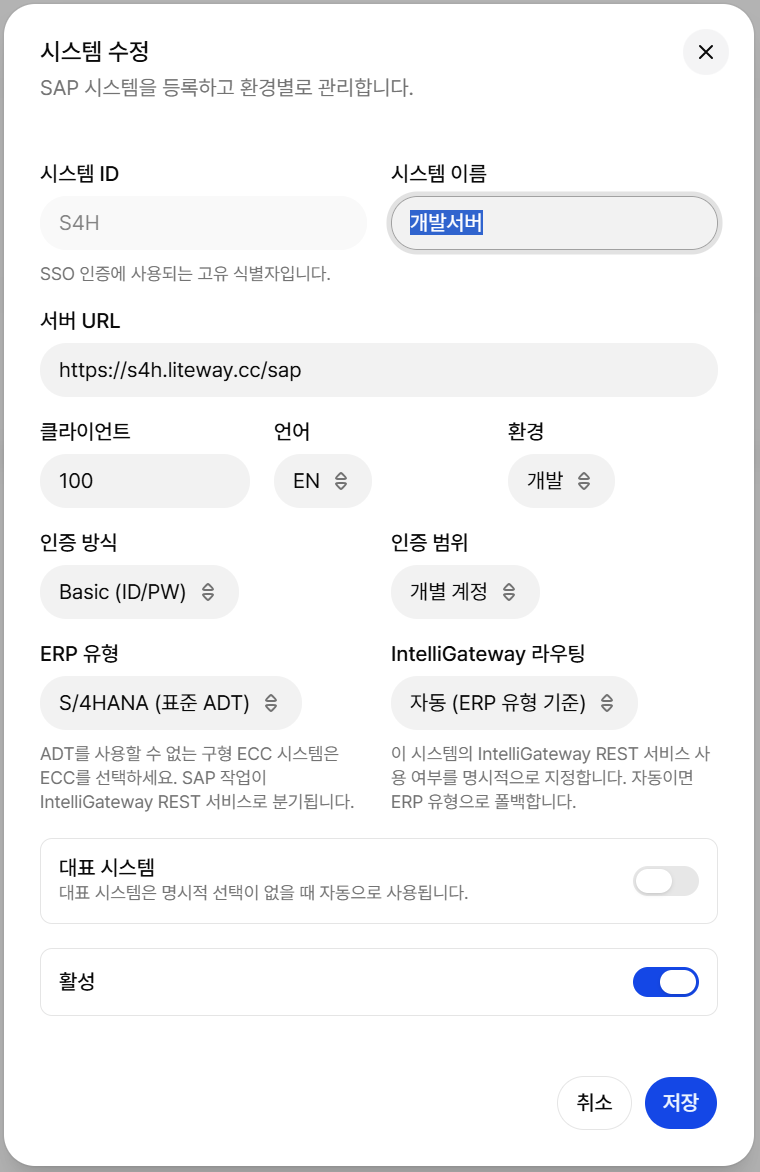
- 새 SAP 시스템은 추가 버튼을 클릭하고 기존 시스템은 편집 작업을 선택합니다.
- 시스템 이름, 시스템 ID, Base URL과 Client를 입력합니다.
- 인증 방식과 연결에 필요한 값을 입력합니다.
- 연결 테스트를 실행해 접근 가능 여부를 확인합니다.
- 저장 후 활성 상태와 선택 가능 여부를 확인합니다.
인증 정보와 비밀값은 화면에 노출하거나 문서·스크린샷에 포함하지 마세요. 운영 시스템 연결을 변경하기 전 사용 중인 에이전트와 SAP 기능에 미치는 영향을 확인합니다.
ABAP Agent는 이 화면에 등록한 시스템 목록을 사용하므로 MCP 서버에 시스템별 설정을 중복 등록할 필요가 없습니다. 시스템 주소, Client, 언어, ERP 유형, IntelliGateway 사용 여부 또는 인증 방식을 저장하면 이후 Agent 요청은 변경된 설정으로 새 연결을 시작합니다. 명시적으로 선택한 시스템이 삭제되거나 비활성화되면 기본 시스템으로 우회하지 않고 오류를 표시합니다.
Claude Code 등 외부 클라이언트가 동일한 MCP 서버를 사용할 때도 HTTPS MCP 엔드포인트에 연결해야 합니다. 외부 사용자 클라이언트에는 내부 API Key를 배포하지 않습니다. 최초 연결 시 MCP 서버가 안내하는 OAuth 로그인 화면에서 인증하면 이후 Bearer token은 클라이언트가 자동으로 전달합니다. OAuth 사용자 이메일과 클라이언트 설정의 SAP 시스템 ID를 조합해 SAP SSO 연결을 만들므로 별도의 X-User-Email 헤더가 필요하지 않습니다.
외부 클라이언트 설정에는 MCP URL, Tenant ID, SAP 시스템 ID, Client, 언어와 ERP 유형만 포함합니다. Basic 인증을 직접 사용하는 별도 연동은 HTTPS에서만 허용하고 SAP 비밀번호를 설정 파일에 평문으로 저장하지 않습니다. MCP Tool의 configure_connection으로 서버 전역 연결을 바꾸는 방식은 지원하지 않습니다.
외부 연결은 다음 방식 중 하나를 선택합니다.
- OAuth + 시스템 ID SSO는 등록된 SAP 시스템 정보와 OAuth 사용자 이메일을 사용합니다.
- OAuth + Base URL SSO는
x-sap-base-url로 접속 주소를 직접 지정하고 OAuth 사용자 이메일로 SSO 인증합니다. - OAuth + Base URL Basic은
x-sap-base-url,x-sap-username,x-sap-password를 전달하며 명시된 SAP Basic 인증이 SSO보다 우선합니다. - Internal API Key + Basic은 신뢰된 서버 간 호출에만 사용합니다.
Base URL과 Basic 자격정보는 서버에 영구 연결 상태를 만들지 않고 MCP HTTP 요청마다 적용됩니다. Claude Code 설정에서는 SAP 비밀번호를 환경 변수로 참조하고, 일반 사용자에게 Internal API Key를 제공하지 않습니다.
SAP 연결 문제 확인
- Base URL, Client와 시스템 ID가 실제 대상과 일치하는지 확인합니다.
- 인증 정보가 만료되거나 변경되지 않았는지 확인합니다.
- 연결 테스트의 오류 메시지를 확인한 뒤 값을 수정합니다.
- 문제가 지속되면 Admin에게 서버 로그 확인을 요청합니다.
SAP 연결 확인에서 인증이 만료되거나 거부되면 SAP 계정을 다시 연결합니다. 자동 SSO 재인증으로도 해결되지 않으면 같은 인증 안내가 적용됩니다. 네트워크나 인증서 문제는 일반 연결 실패로 구분되므로 시스템 주소와 접근 가능 여부를 확인합니다.
MCP 툴 호출 기록 확인
MCP 서버를 거친 모든 도구 호출은 누가 어떤 도구를 어떤 값으로 호출했는지 기록으로 남습니다. 비밀번호와 토큰 같은 값은 가려지고, 결과는 요약만 남습니다.
이 기록은 IntelliConnect 관리 화면에 있으며 서비스 운영자만 접근할 수 있습니다. 특정 사용자의 SAP 조회 이력을 추적하거나 반복 실패하는 도구를 확인해야 하면 Admin에게 요청하세요. 자세한 내용은 MCP 툴 호출 기록을 참고합니다.
라이선스
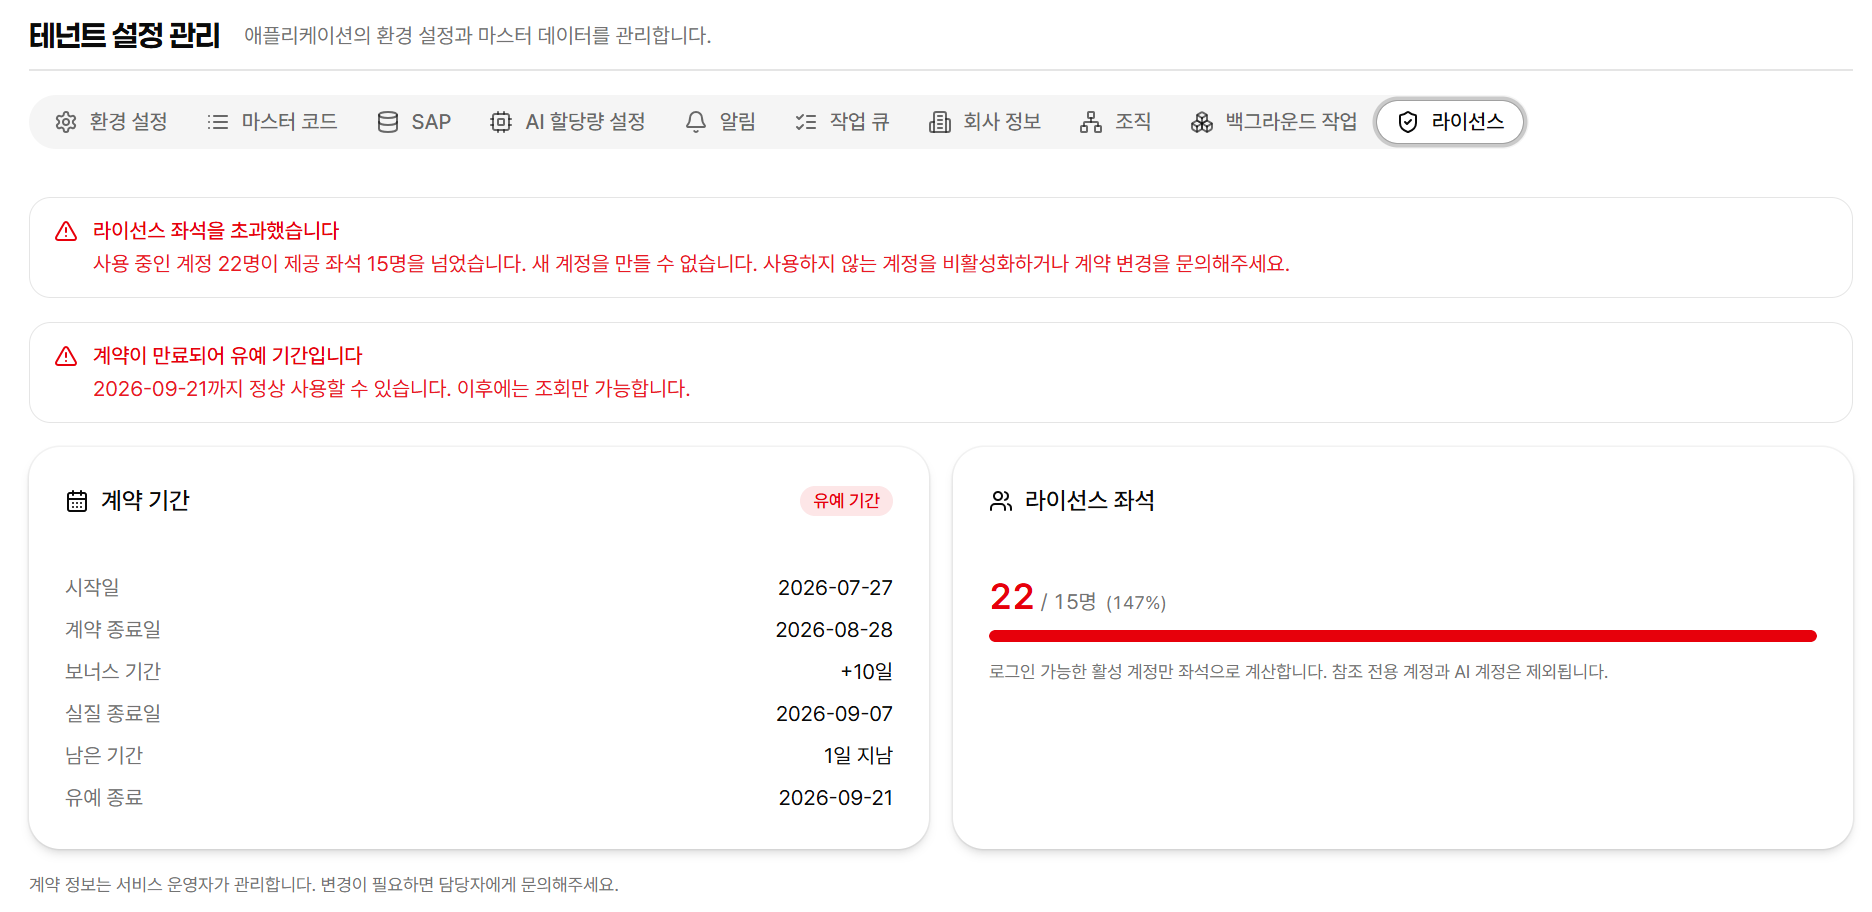
라이선스 탭에서 현재 테넌트의 계약 기간과 좌석 사용량을 확인합니다. 이 화면은 조회 전용이며, 계약 내용은 서비스 운영자만 변경할 수 있습니다.
- 계약 기간에서 시작일, 계약 종료일, 남은 기간과 유예 종료일을 확인합니다.
- 라이선스 좌석에서 일반 사용자와 읽기 전용 사용자의 환산 좌석, 전체 사용 좌석과 제공 좌석을 확인합니다. 일반·기능 역할이 있는 활성 사용자는 1명당 1석이며, 해당 역할 없이 읽기 전용으로 사용하는 활성 사용자는 3명당 1석으로 남는 인원을 올림 계산합니다. 두 유형의 역할을 함께 가지면 일반 사용자로 계산합니다.
서비스 운영자가 보너스를 얹어 준 경우 계약 값과 함께 다음이 표시됩니다.
- 보너스 기간과 실질 종료일. 실질 종료일 = 계약 종료일 + 보너스 기간이며, 유예 기간은 그 뒤에 붙습니다.
- 좌석 카드의 구성. 제공 좌석 = 계약 좌석 + 보너스 좌석입니다.
남은 기간과 좌석 초과 여부는 모두 합산한 값으로 판정합니다.
좌석 계산 기준
로그인할 수 있는 활성 계정만 좌석 1개로 계산합니다. 다음 계정은 좌석에서 제외됩니다.
- 검색용 사용자 (담당자 지정 등 참조 용도로만 등록한 계정)
- 비활성화한 계정
- AI 봇 계정
SUPER_ADMIN역할 계정
좌석이 부족하면 사용하지 않는 계정을 비활성화하거나 검색용 사용자로 전환해 좌석을 확보할 수 있습니다.
좌석이 가득 찼을 때
계약 제한이 적용된 상태에서 좌석을 모두 사용하면 새 계정을 만들 수 없고, 비활성 계정을 다시 활성화할 수도 없습니다. 생성을 시도하면 현재 사용 중인 좌석 수와 제공 좌석 수(보너스가 있으면 계약과 보너스 내역)가 담긴 오류 메시지가 표시됩니다.
좌석이 부족하거나 계약 갱신이 필요하면 서비스 운영자가 라이선스 안내 알림을 보낼 수 있습니다. 이 알림은 앱 알림과 메일로 함께 도착합니다.
계약이 만료되면
실질 종료일이 지나도 유예 기간 동안에는 평소와 같이 사용할 수 있습니다. 유예 기간까지 지나면 계약 설정에 따라 조회만 가능해지거나 접속이 차단됩니다.
만료가 30일 이내로 다가오거나 좌석을 초과하면 모든 화면 상단에 경고 배너가 표시됩니다. 배너의 라이선스 확인을 누르면 이 화면으로 이동하고, 오른쪽 X로 닫으면 자정까지 표시되지 않습니다. 닫은 상태는 같은 브라우저에서 유지되며, 날짜가 바뀌면 다시 나타납니다. 경고를 보면 서비스 운영자에게 갱신을 문의하세요.

계약 제한이 적용되지 않은 경우
서비스 운영자가 계약 제한을 켜지 않은 테넌트에서는 라이선스 탭의 값이 참고용으로만 표시되고 실제 사용이 제한되지 않습니다. 이 경우 탭 상단에 안내 문구가 표시됩니다.
접근할 수 없는 관리 기능
| 기능 | Tenant Admin 동작 |
|---|---|
| 역할·권한 정의 | 화면 및 변경 API 접근 불가 |
| 사용자 삭제 | 삭제 불가, 비활성화만 가능 |
| AI 할당량 설정 | 탭 미표시, API 403 |
| 알림 발송 설정 | 탭 미표시, API 403 |
| 작업 큐 | 탭 미표시, 조회·재처리 API 403 |
| 계약·라이선스 변경 | 조회만 가능, 변경 불가 |
| 전체 테넌트 관리 | 접근 불가 |
| 로그·서버·마이그레이션 운영 | 접근 불가 |